Перейти до змісту

Захист даних клієнтів клініки: ваша база — під замком

База клієнтів — найцінніше, що є у клініки. Тут конкретно: що робить AGATA, щоб база не потрапила туди, куди не мала б, і як ви самі вирішуєте, хто з команди її бачить і вивантажує.

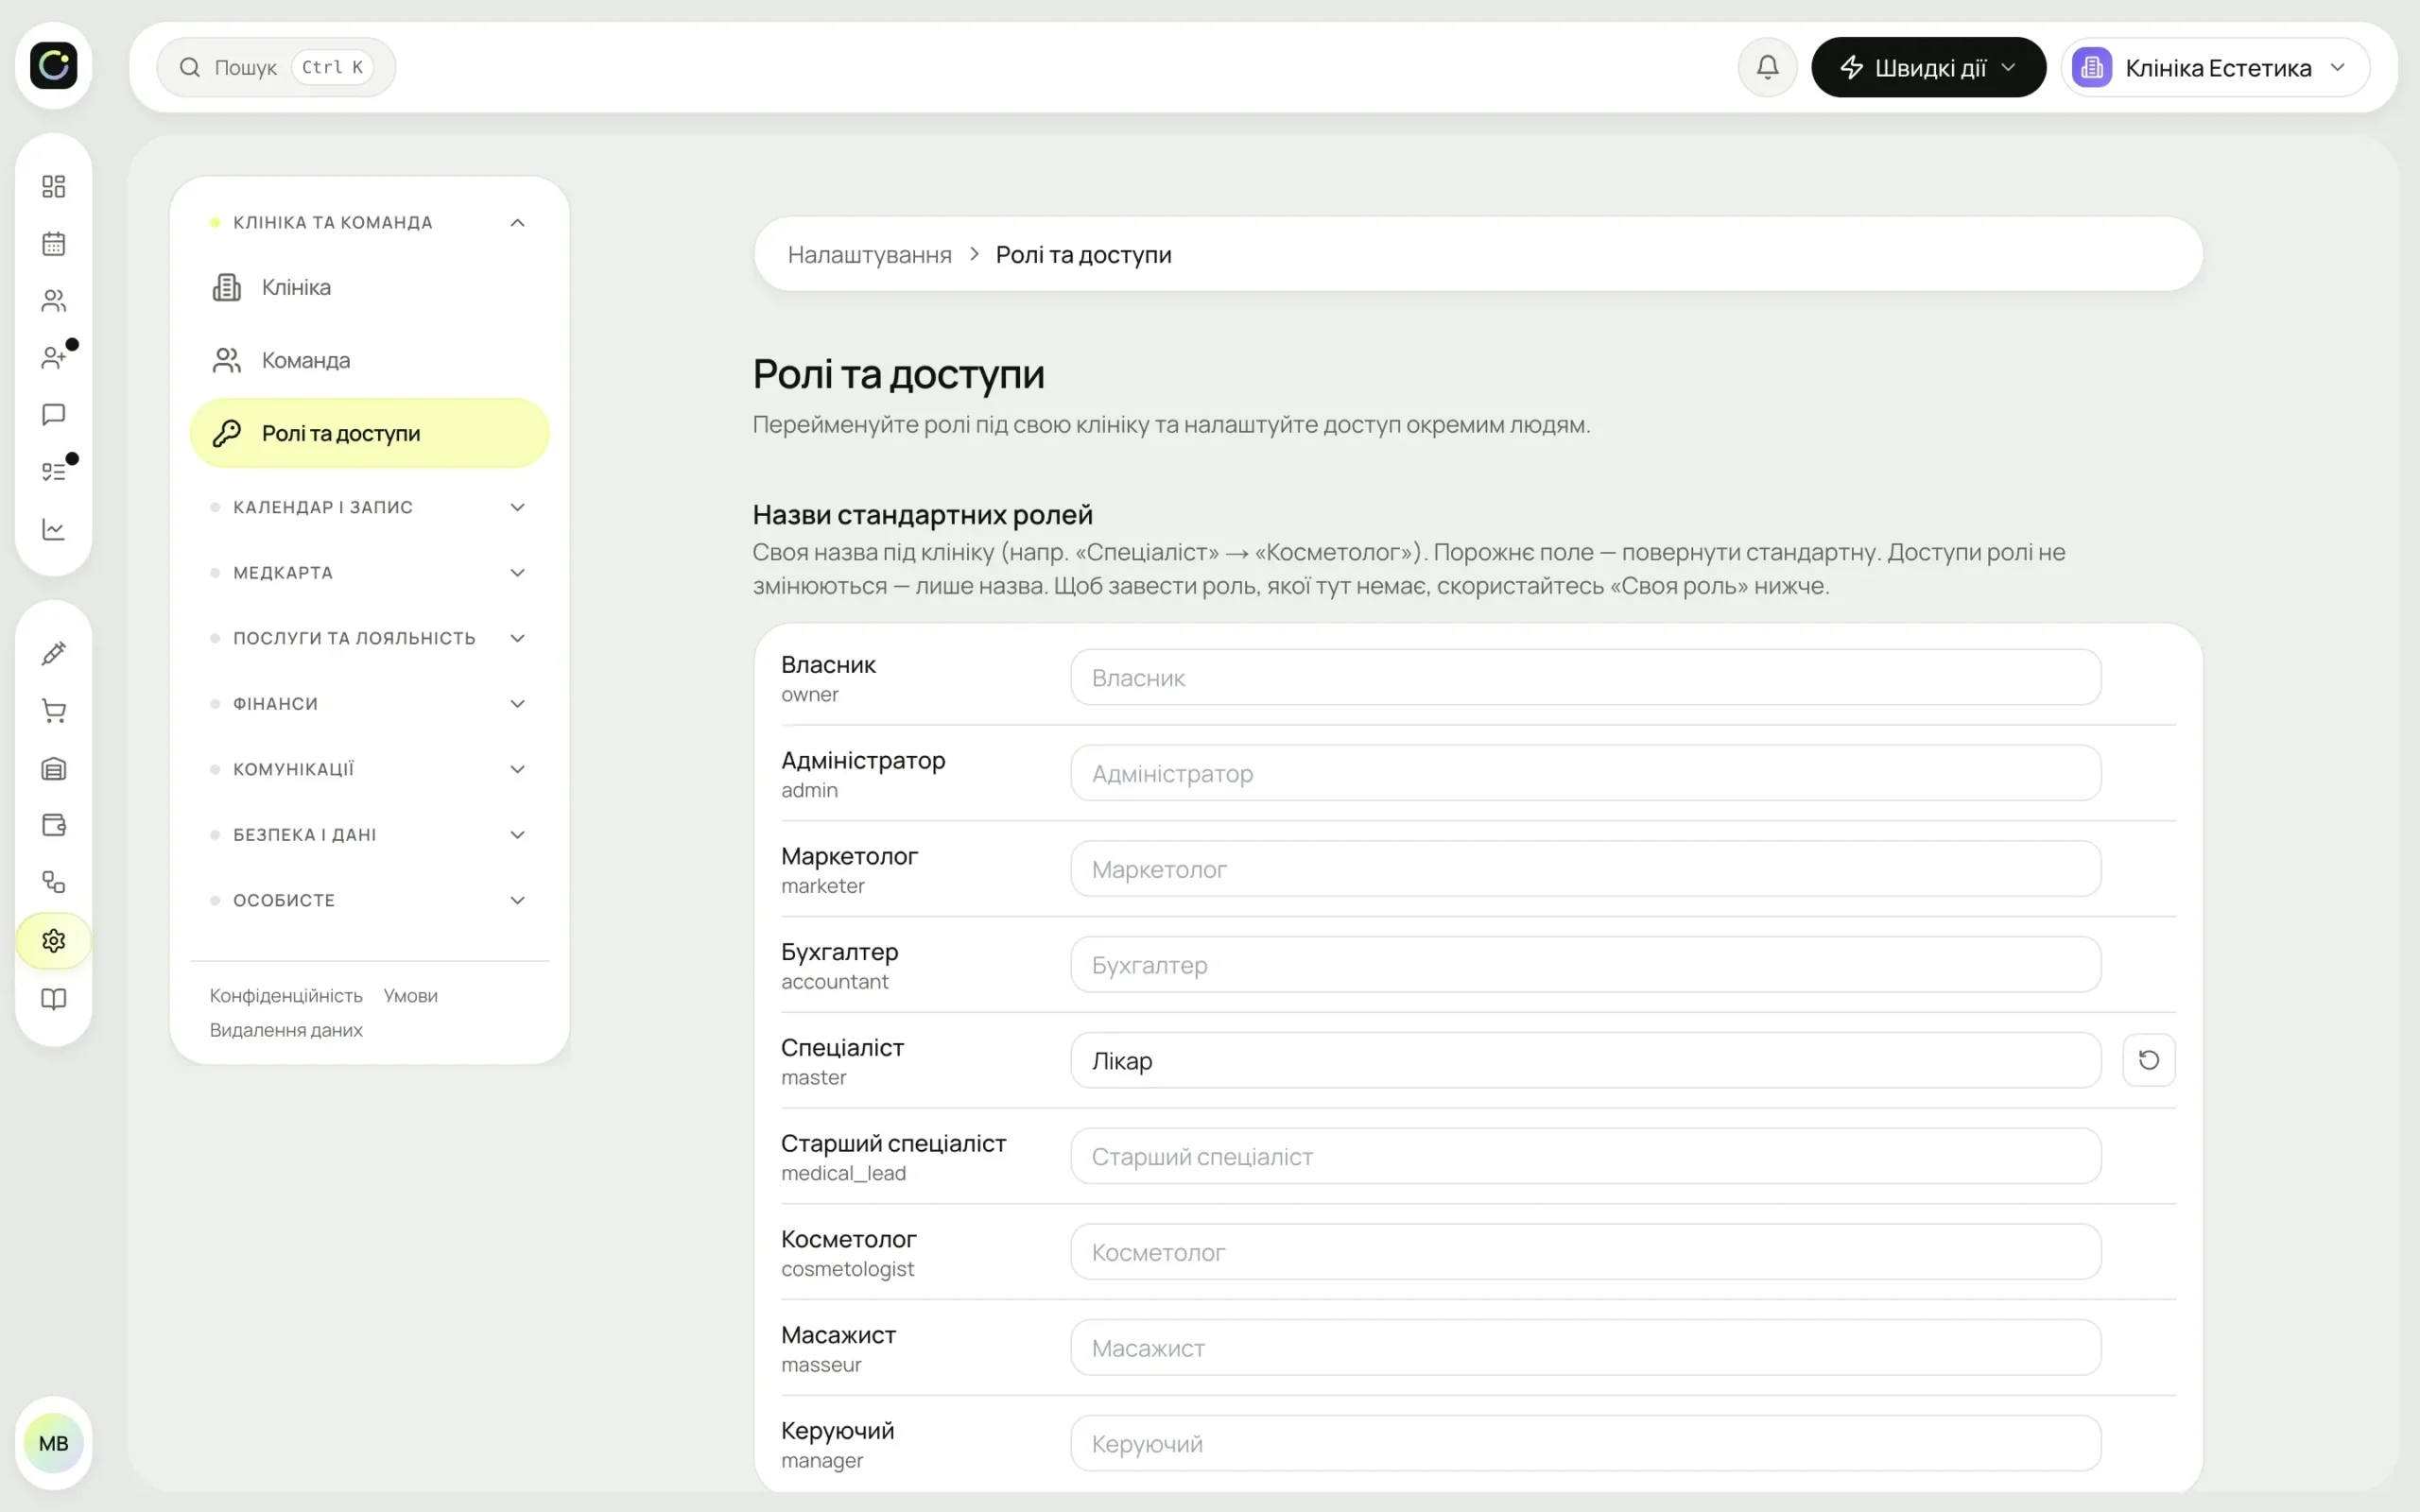
Ролі та доступи в AGATA
Налаштування → Ролі та доступи: стандартні ролі команди, кожну можна назвати по-своєму.

Відповідність законодавству України

Персональні дані обробляються за Законом України «Про захист персональних даних».

  • Ролі володільця та розпорядника даних розмежовані: клініка — володілець карток пацієнтів, AGATA — розпорядник за її дорученням.
  • Запити пацієнтів щодо їхніх даних опрацьовує клініка як володілець; ми забезпечуємо технічну можливість.
  • Порядок обробки описаний у Політиці конфіденційності.

Шифрування контактів клієнтів

Телефони та email у картках клієнтів не зберігаються в базі у відкритому вигляді. Вони зашифровані окремим ключем вашої клініки.

  • Так само зашифровані чутливі поля медкартки: алергії, хвороби, ліки та нотатки.
  • Навіть із копією бази прочитати їх без ключа неможливо.
  • Ключ окремий для кожної клініки, з іншими клієнтами AGATA він не спільний.
  • Пошук за іменем і телефоном працює як звичайно: за повним номером чи першими цифрами.

Ролі та доступи: кожен бачить своє

Найчастіший ризик у клініці — зайві права в когось із власної команди. Тому доступ розділений за ролями.

  • Майстру можна залишити в календарі лише його колонку та власні записи.
  • Адміністратору можна лишити записи та клієнтів, а касу, зарплати і звіти закрити.
  • Медкартка має окремі права на перегляд, редагування, друк, експорт і видалення. Її можна закрити для тих, хто лише веде записи.
  • Є 9 готових ролей: ви змінюєте їхні назви та права, створюєте власні ролі або даєте окреме право конкретній людині.
  • Кожен бачить, на яких пристроях відкритий його акаунт, і може завершити незнайомий вхід.

Журнал безпекових подій

Зміни доступів, видалення клієнтів і виправлення в касі фіксуються в журналі. Видно, хто і коли їх зробив.

  • Додавання та запрошення співробітників.
  • Зміна ролей і прав доступу.
  • Видалення карток клієнтів.
  • Виправлення операцій у касі, скасування поповнень депозиту та коригування абонементів.
  • Передача статусу засновника клініки іншій людині.

Резервні копії та експорт даних

Дані належать вам. Ми не утримуємо їх і не заважаємо піти.

  • Резервна копія бази робиться щодня автоматично, лежить окремо від основної бази і перевіряється на цілісність.
  • Клієнтів, записи, послуги з цінами, склад, команду та медкартки ви вивантажуєте в Excel чи CSV самі, у будь-який момент, без запиту в підтримку.
  • Якщо оплата закінчилась, дані не зникають: їх можна далі переглядати та вивантажувати.
  • Медкартку з анкетою здоровʼя та переліком підписаних згод можна роздрукувати або зберегти в PDF для паперового архіву.
  • Якщо вирішите піти, забираєте дані з собою.

Технічні деталі

Коротко та конкретно для вашого IT-фахівця чи служби безпеки.

Захищене зʼєднання
HTTPS / TLS
Шифрування контактів і текстових полів анамнезу
AES-256-GCM, окремий ключ для кожної клініки
Ізоляція клінік
На рівні бази даних (Row-Level Security)
Резервні копії бази
Щодня, з перевіркою цілісності
Фото та файли
Приватне сховище, посилання діють обмежений час

Питання про безпеку

Що буде, якщо адміністратор вирішить забрати базу?

Вивантаження бази файлом є окремим правом, і ви вирішуєте, в кого воно є. Щоб вивантажувати могли лише власник і керуюча, зніміть це право з ролі «Адміністратор» у розділі «Ролі та доступи». Коли людина йде, ви видаляєте її з команди, і вхід у кабінет закривається одразу. Зміни ролей і видалення карток лишаються в журналі: видно, хто і коли.

Хто з вашої команди має доступ до наших даних?

У службовій консолі наша команда бачить службові дані клініки: лічильники, контакт власника та журнал подій, але не картки клієнтів. До даних клініки ми звертаємось лише на ваш запит у підтримку або щоб усунути збій. Картки пацієнтів не використовуються для навчання будь-яких моделей.

Чи можемо ми видалити свої дані?

Так. Видалена в кабінеті картка одразу зникає зі списку клієнтів, пошуку та масових SMS-розсилок. Остаточно стираємо дані на ваш письмовий запит, крім того, що закон зобовʼязує зберігати: бухгалтерських документів і медичної документації. Скажемо прямо, що саме і чому залишається.

Що з бекапами, якщо в нас пропав інтернет або зламався компʼютер?

Дані лежать не на вашому компʼютері, а в системі. Зайти можна з будь-якого пристрою з інтернетом, навіть із телефона, і побачити те саме. Поломка техніки на рецепції не впливає на базу, а її копія робиться щодня.

Як порівняти захист даних у різних CRM?

Поставте на демо кожній CRM ті самі конкретні питання. Чи шифрує система телефони та email клієнтів окремим ключем кожної клініки? Чи відокремлені дані різних клінік на рівні самої бази? Чи можна закрити вивантаження бази для окремої ролі чи людини? Чи бачить кожен співробітник, де відкритий його акаунт, і чи може завершити незнайомий вхід? Чи робиться резервна копія щодня і чи перевіряється вона? В AGATA на кожне з цих питань відповідь «так». Ролі, право на вивантаження та активні входи покажемо просто в кабінеті.

Повний опис обробки даних — у Політиці конфіденційності.

Детальніше про медичні дані та документи

Питання від вашої служби безпеки?

Відповімо конкретно на демо — без загальних слів про «надійне шифрування».

Без картки.